
Индийские сети кибермошенничества выкачивают миллиарды у жертв из США и Запада
Материал подготовлен искусственным интеллектом на основе нескольких источников — ссылки на оригиналы приведены ниже.
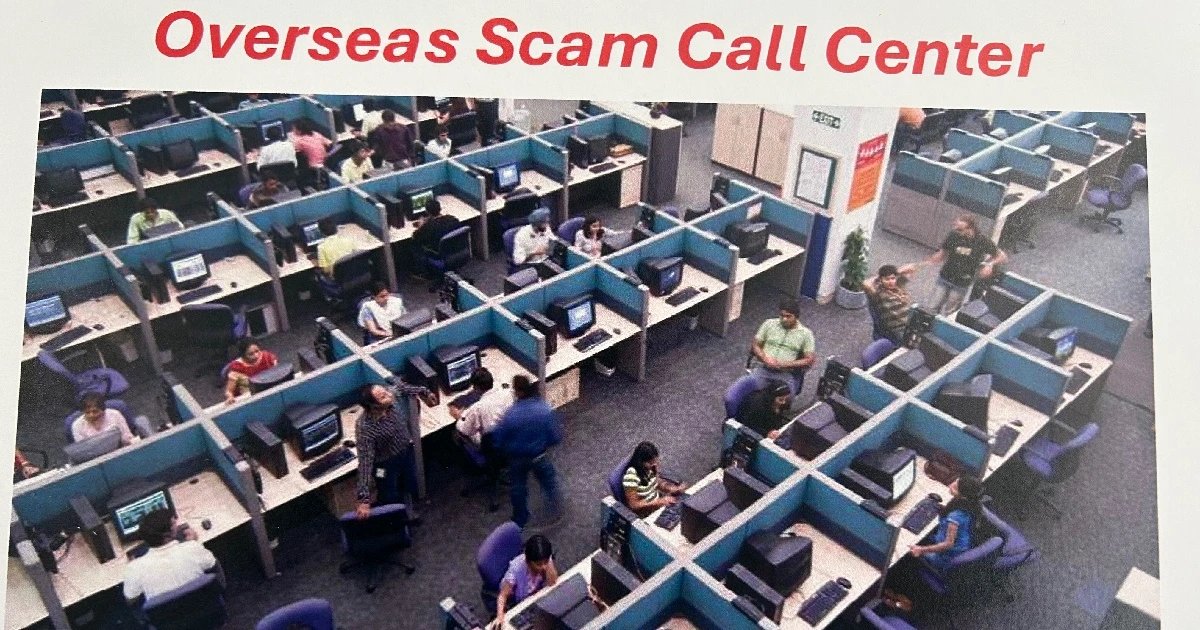
Индия стала одним из крупнейших мировых источников трансграничного кибермошенничества: ежегодный ущерб от мошенничества в колл-центрах оценивается в 10 млрд долларов. Только схемы «разделки свиней» с криптовалютой внутри Индии в 2024 году принесли убытки свыше 3,6 млрд долларов, а потери американских жертв, прослеживаемые до Индии, за 2023–2025 годы достигли 42 млн долларов. Основную массу преступлений обеспечивает децентрализованный сельский пояс Джамтара–Меват, на который приходится около 80 процентов всех случаев в стране.
Ключевые факты
- Мошенничество в индийских колл-центрах наносит ежегодный ущерб примерно в 10 млрд долларов по всему миру, при этом жертвы сосредоточены в США, Великобритании, Австралии и Канаде.
- Только схемы «разделки свиней» с криптовалютой внутри Индии в 2024 году принесли убытки свыше 3,6 млрд долларов.
- Потери американских жертв, напрямую прослеживаемые до Индии, за 2023–2025 годы достигли 42 млн долларов, что описывается как лишь отслеживаемая часть.
- Бхаратпур в Раджастхане фиксирует самый высокий в Индии уровень киберпреступности — 18 процентов зарегистрированных случаев, а на регион Меват приходится 11 процентов.
- Пояс Джамтара–Меват обеспечивает примерно 80 процентов всех случаев киберпреступности в Индии, при этом ежедневно запускается более 500 новых мошеннических схем.
Географическая структура
Индийский ландшафт мошенничества имеет двухуровневую структуру: децентрализованный сельский пояс, epitomized поясом Джамтара–Меват, обеспечивает основную массу преступлений. Бхаратпур в Раджастхане фиксирует самый высокий в стране уровень киберпреступности — 18 процентов зарегистрированных случаев, а регион Меват, охватывающий Раджастхан, Уттар-Прадеш и Харьяну, — 11 процентов. Эти районы вместе с Джамтарой обеспечивают примерно 80 процентов всех случаев в стране. Модель Мевата не требует технических навыков — только телефон и банковский счёт, — операторам бывает всего 12 лет, и ежедневно запускается более 500 новых мошеннических схем.
Преступные методы
Мошенничество с техподдержкой, самый узнаваемый экспорт индийской киберпреступности, заключается в том, что операторы выдают себя за сотрудников Microsoft или Apple и создают фальшивые предупреждения о «вирусах» или «взломе аккаунта», чтобы выманить у жертв удалённый доступ и затем опустошить их банковские счета. Агент ФБР Джереми Капелло отметил, что основной механизм — это искусственно созданная технологическая паника. При выдаче себя за государственные органы мошенники представляются сотрудниками IRS, Social Security или иммиграционной службы и требуют оплату для «снятия обвинений». Обвинительное заключение 2022 года в окружном суде США по Северному округу Джорджии показало, что несколько индийских колл-центров направляли десятки миллионов таких звонков американским потребителям. Более новая схема «цифрового ареста», при которой мошенники демонстрируют фальшивую полицейскую форму и поддельные ордера на видеозвонках, требуя переводы, только в 2024 году выявила более 92 000 жертв внутри Индии.
Инфраструктура и сети
Сети маршрутизируют VoIP-звонки по протоколу SIP через несколько серверов, чтобы скрыть происхождение, используют около 850 000 массово скупленных счетов «денежных мулов», открытых с поддельными документами Know Your Customer (KYC), и переводят средства через подпольную систему хавала и криптовалюты. Анализ Центрального бюро расследований Индии (CBI) более 15 000 IP-адресов показал, что часть организаторов базируется в Юго-Восточной Азии, а индийский персонал занимается звонками и операциями со счетами — свидетельство межконтинентального разделения труда. Отличительной чертой индийского случая является серая связь между мошенническими синдикатами и политико-институциональной системой.
1 источник
Время · отставание