
Gitea исправила критическую RCE-уязвимость (CVE-2026-60004), позволявшую выполнение shell-команд через Git-хуки
Материал подготовлен искусственным интеллектом на основе нескольких источников — ссылки на оригиналы приведены ниже.
Gitea исправила критическую уязвимость удалённого выполнения кода (CVE-2026-60004, оценка CVSS 9.8), позволявшую аутентифицированным пользователям с правами записи в репозиторий выполнять произвольные shell-команды. Исправление включено в версию 1.27.1, выпущенную 27 июля; экземпляры Gitea Cloud обновлены автоматически. Публичный эксплойт доступен, однако фактов активной эксплуатации не зафиксировано.
Уязвимость
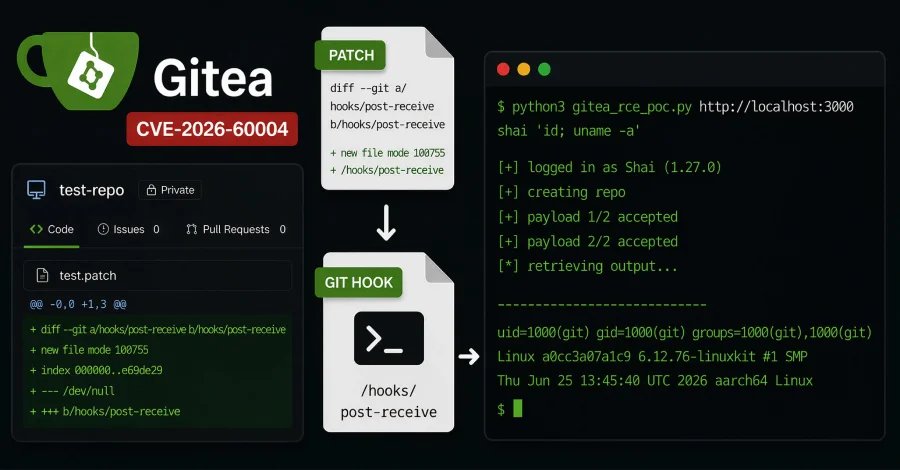
Уязвимость CVE-2026-60004 с оценкой CVSS 9.8 находится в обработчике POST /api/v1/repos/{owner}/{repo}/diffpatch. Согласно рекомендации Gitea, приложение применяет предоставленный пользователем патч во временном bare-репозитории. При использовании git apply с флагами --index и --cached и версии Git 2.32 или выше злоумышленник может отправить один и тот же патч дважды, создавая конфликт add/add. Механизм трёхстороннего слияния затем извлекает путь в каталог $GIT_DIR, куда может быть помещён исполняемый файл hooks/post-index-change. Git выполняет его при обновлении индекса. Уязвимость обнаружил исследователь Shai Rod (NightRang3r).
Исправление
Gitea выпустила версию 1.27.1 27 июля для устранения уязвимости. Затронуты все версии с 1.17 до 1.27. Экземпляры Gitea Cloud обновлены автоматически. Рекомендуется немедленно обновить локальные установки. Отключение открытой регистрации может помешать анонимным пользователям создавать учётные записи для атаки, но не исправляет саму уязвимость и не защищает от существующих пользователей с правами записи. По умолчанию регистрация в Gitea открыта, что увеличивает поверхность атаки.
Статус эксплуатации
В уведомлении Gitea не сообщается об атаках в дикой природе. Однако публичный эксплойт (proof-of-concept) включён в рекомендацию. PoC показывает, что злоумышленник с обычной учётной записью может создать репозиторий, дважды отправить вредоносный патч и извлечь результат выполнения команд через объекты Git. По состоянию на 29 июля подтверждённых инцидентов не зафиксировано.
1 источник
Время · отставание